אור רביד: שלוש נשים וגבר נעצרו בחשד לעוקץ של מאות אלפי שקלים ממאות אנשים במסווה של החזרי מס. מחומר החקירה עולה כי שלוש מהחשודות, אם ובתה תושבות כפר כנא, וחשודה נוספת תושבת עילוט, עבדו יחד בחברה לגיטימית להחזרי מס. בעת עבודתן במקום, פנו השלוש ללקוחות שרצו לבדוק את זכאותם להחזרי מס, ואת התשלום עבור פתיחת התיק, העבירו הלקוחות לחשבון הבנק הפרטי שלהן ובהמשך לחשבון פיקטיבי שפתחו. לאחר שעקצו לקוחות רבים, עזבו האם והבת את מקום העבודה, אך המשיכו לקבל "לידים" מהחשודה הנוספת, ויחד עם בן משפחה נוסף מכפר כנא המשיכו לעקוץ לקוחות רבים, בסכומים של בין 800-400 שקלים, שרבים מהם בחרו שלא להתלונן והפנייה אליהם בוצעה באופן יזום על ידי היחידה החוקרת.
מערך הדיגיטל הלאומי: כפתור ה"אני לא רובוט" הוא מלכודת - יפרוץ למחשב שלכם
קמפיין התקיפה ShadowCaptcha נצפה ב-45 מדינות ובמאות אתרים שנפרצו, התוקפים מציגים אימות מזויף ומנסים לגרום למשתמשים להוריד תוכנה זדונית
אילוסטרציה צילום: נעשה בעזרת AI
כפתור ה"אני לא רובוט" שאנחנו מכירים מאתרים רבים הפך לכלי מרכזי בקמפיין תקיפה בינלאומי, כך מזהירה היחידה להגנת הסייבר בממשלה (יה"ב) במערך הדיגיטל הלאומי.
הקמפיין, המכונה ShadowCaptcha, מבוסס על הנדסה חברתית ונצפה בניסיונות תקיפה ב-45 מדינות ובמאות אתרים שנפרצו ברחבי העולם.
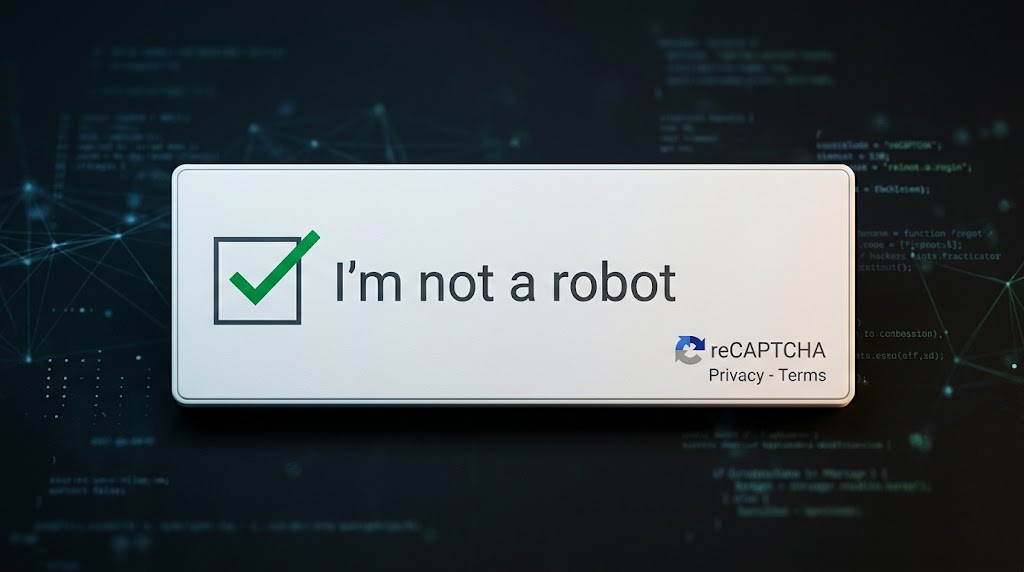
במסגרת התקיפה מוצג למשתמש מסך אימות מזויף של "אני לא רובוט". לעיתים המסך מופיע גם באתרים לגיטימיים שנפרצו. לאחר מכן התוקפים מנחים את המשתמש לבצע פעולות במחשב, בהן פתיחת חלון פקודות והדבקת טקסט.
ביצוע הפעולות עלול להוביל להורדת תוכנה זדונית למחשב. לפי מערך הדיגיטל הלאומי, התוכנה עלולה לאפשר לתוקפים להשתלט על המחשב, לגנוב מידע, לכרות מטבעות דיגיטליים ואף לדרוש כופר.
בגרסה חדשה של הקמפיין, שנצפתה בימים האחרונים, התוקפים משתמשים גם ברשתות בלוקצ'יין ציבוריות להעברת הקוד הזדוני. השימוש ברשתות אלה מקשה על מערכות האבטחה לזהות ולהסיר את האיום.
במערך הדיגיטל הלאומי מדגישים כי CAPTCHA אמיתי מתבצע בתוך הדפדפן, למשל באמצעות סימון תיבה או בחירת תמונות. הוא לא אמור לבקש מהמשתמש לפתוח חלון פקודות, ללחוץ על צירופי מקשים או להדביק טקסט במחשב.
במקרה של הופעת הוראות כאלה, ההמלצה היא שלא לבצע אותן ולהימנע מהדבקת טקסט או הפעלת פקודות במחשב.

